2026年10月、Web業界やエンジニアたちの間で激震が走りました。
WordPressなどを動かすための心臓部である「PHP」に、過去最大級の致命的な脆弱性(弱点)、通称「php2shell」が見つかったというニュースです。
ハッカーにパスワードなしでサイトを乗っ取られてしまうという恐ろしい内容で、発表直後からすでに数百万回もの攻撃がネット上を飛び交っているとのこと……。
私の環境は、自宅で運用している「Debian 12 + Apache2」の自作サーバー(自サバ)。
「これはマズい」とニュースを見た瞬間にリスクを判断し、まずは予防策として一晩Apache(Webサーバー)を停止させることにしました。ハッカーに狙われる前に、物理的にサイトを世界から隠して夜を明かしたのです。
そして翌朝。「さて、手動でPHPをアップデートするか……」と黒い画面(ターミナル)を開き、現状のバージョンを確認しました。
結果は…… 「PHP 8.2.35」
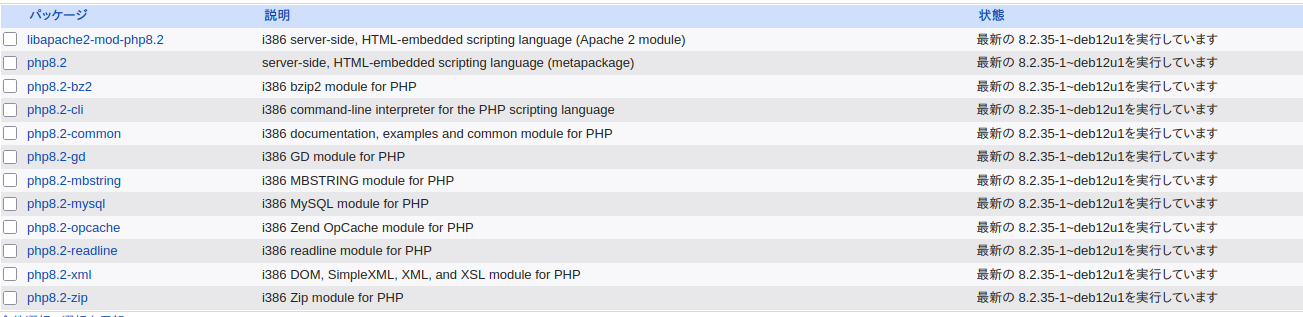
なんと、手動で作業するより前に、OSの自動アップデート(unattended-upgrades)が夜中のうちに仕事をして、すでに対策済みの完全な最新バージョンに更新してくれていたのです!
「わざわざ手動でアプデする必要すらなかったなんて……設定しておいて本当に良かった!」と、心の底からLinuxの優秀さに感謝した瞬間でした。(もちろん、仕上げにApacheを再起動して無事にWebサイトも復旧させました!)
セキュリティ自動アップデート(unattended-upgrades)とは?
今回の「php2shell」のような重大な脆弱性は、ハッカーに見つかると数時間で攻撃が始まります。インフラ担当者が寝ている間や、仕事中の「空白の時間」にどうやってサーバーを守るかが最大の課題です。
それを私の代わりに夜間にやってくれたのが、Debianに用意されている「unattended-upgrades」という機能です。
1. なぜ手動アプデより安心なのか?
一言でいうと、「セキュリティに関する更新だけを、毎日自動で裏側でやってくれる機能」だからです。
「自動アップデート」と聞くと、
「勝手にシステムが大幅に変わって、ブログが壊れるんじゃないの?」
「再起動が勝走ってサービスが止まりそう」
と不安になる方々も多いと思います。
しかし、この機能は賢く、「新機能の追加(バグの危険がある)」は無視して、「セキュリティの穴を塞ぐ修正(安全のための更新)」だけをピンポイントで適用
2. Debian 12 での設定方法(超シンプル)
まずはパッケージをインストールします。
sudo apt update
sudo apt install unattended-upgrades apt-listchanges
次に、自動アップデートを「有効」にする設定を行います。
sudo dpkg-reconfigure -plow unattended-upgrades
画面に「自動的にダウンロードしてインストールしますか?」という選択肢(はい/いいえ)が出るので、「はい(Yes)」を選んでエンターキーを押すだけです。